Jadiin Demo — Tempel HTML, Kirim Link
Layanan gratis Jadiin Online untuk freelancer: tempel HTML, CSS, dan JavaScript, lihat pratinjaunya di lebar ponsel, lalu terbitkan sebagai demo.jadiin.online/nama untuk dibuka klien dari WhatsApp, di dalam sandbox dengan pengaman phishing.
Tangkapan layar
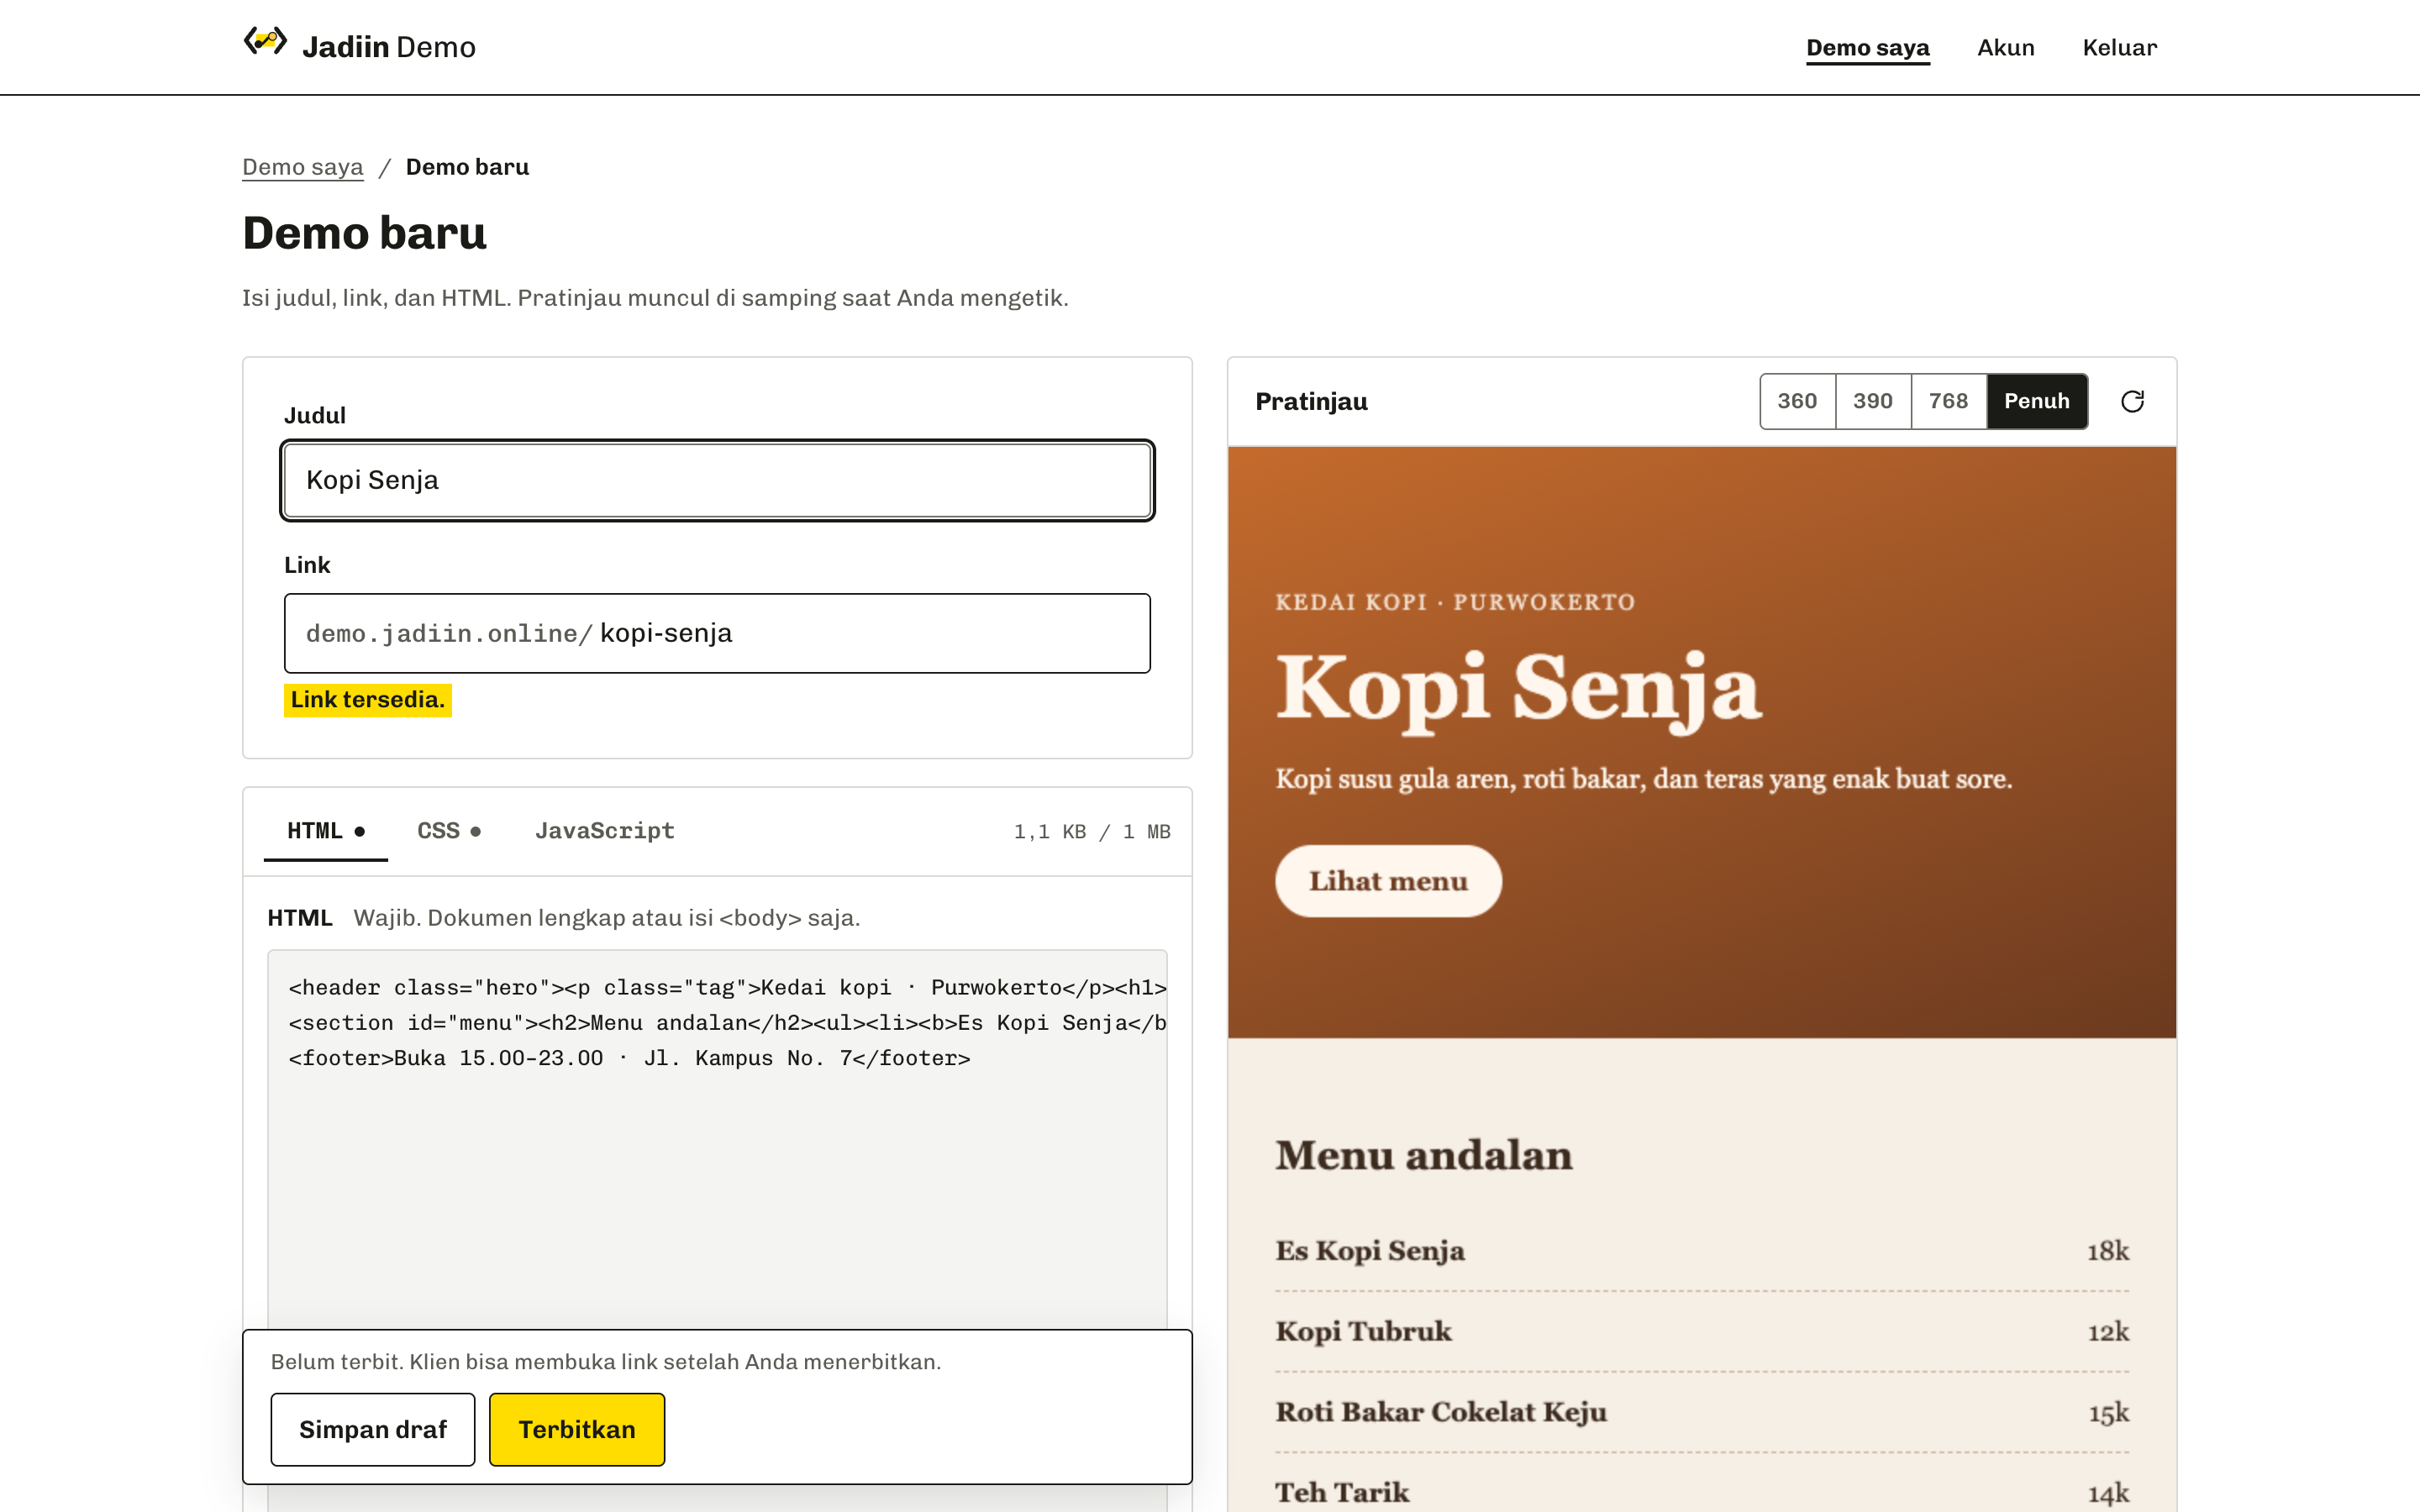
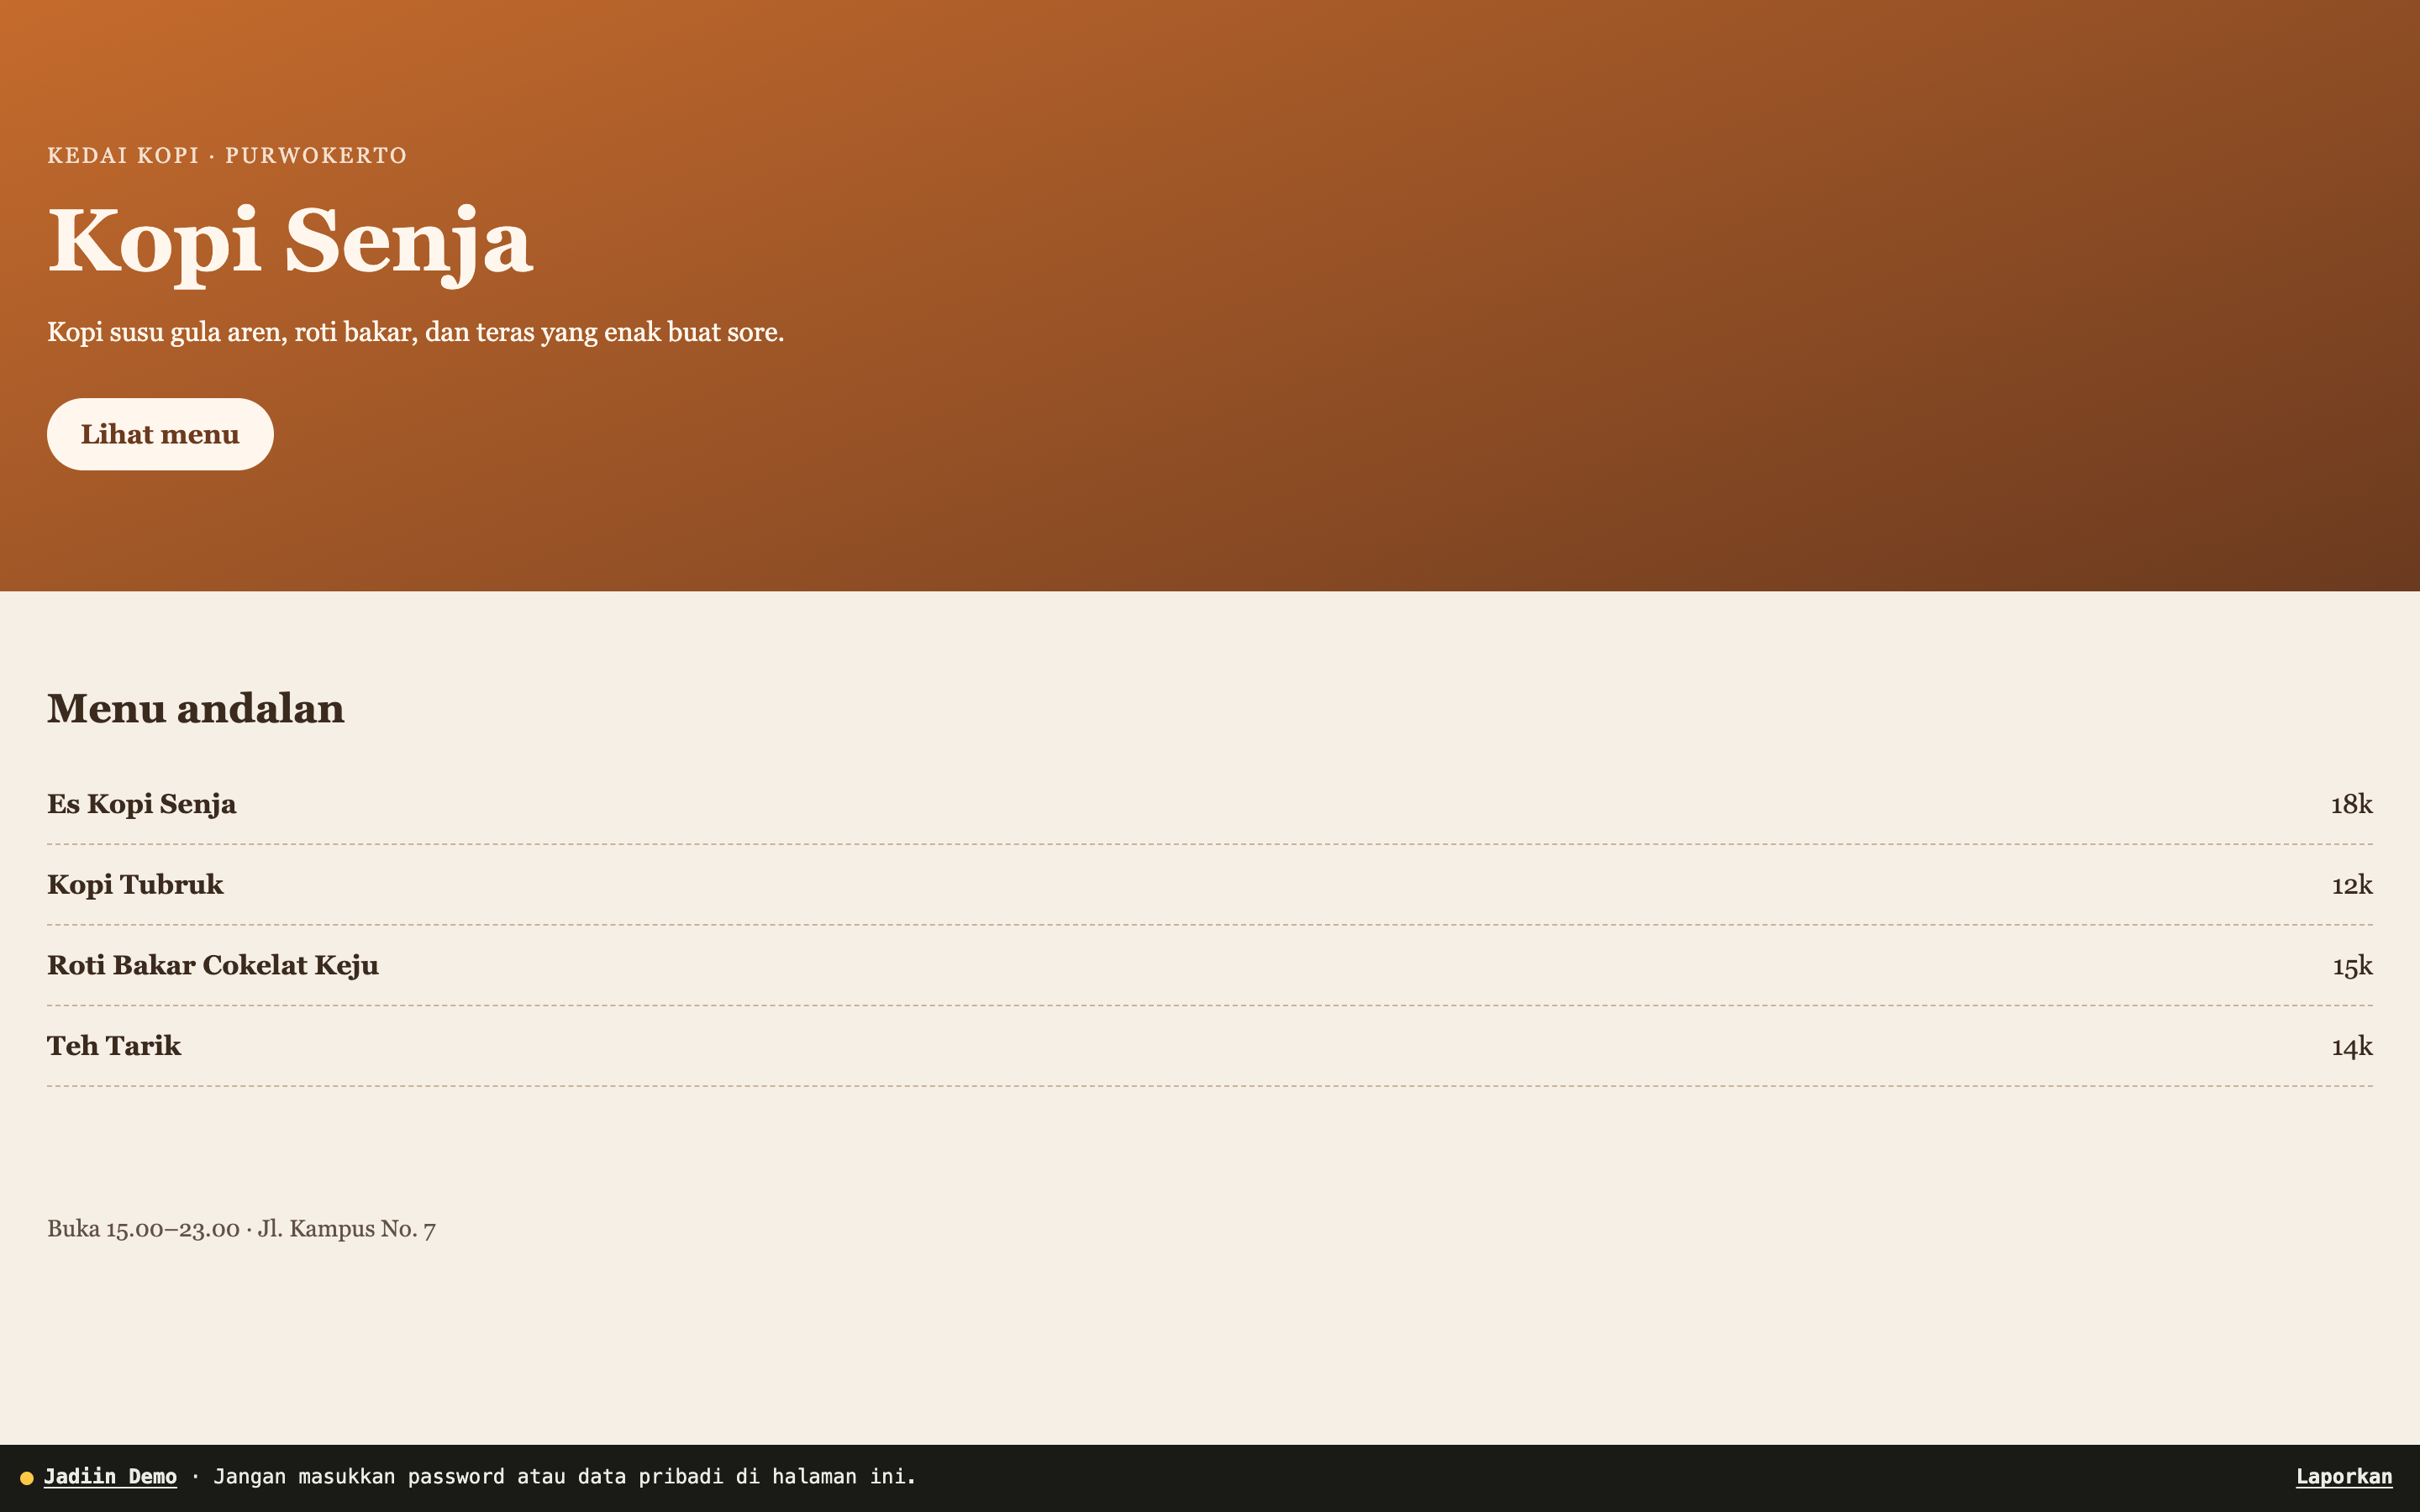
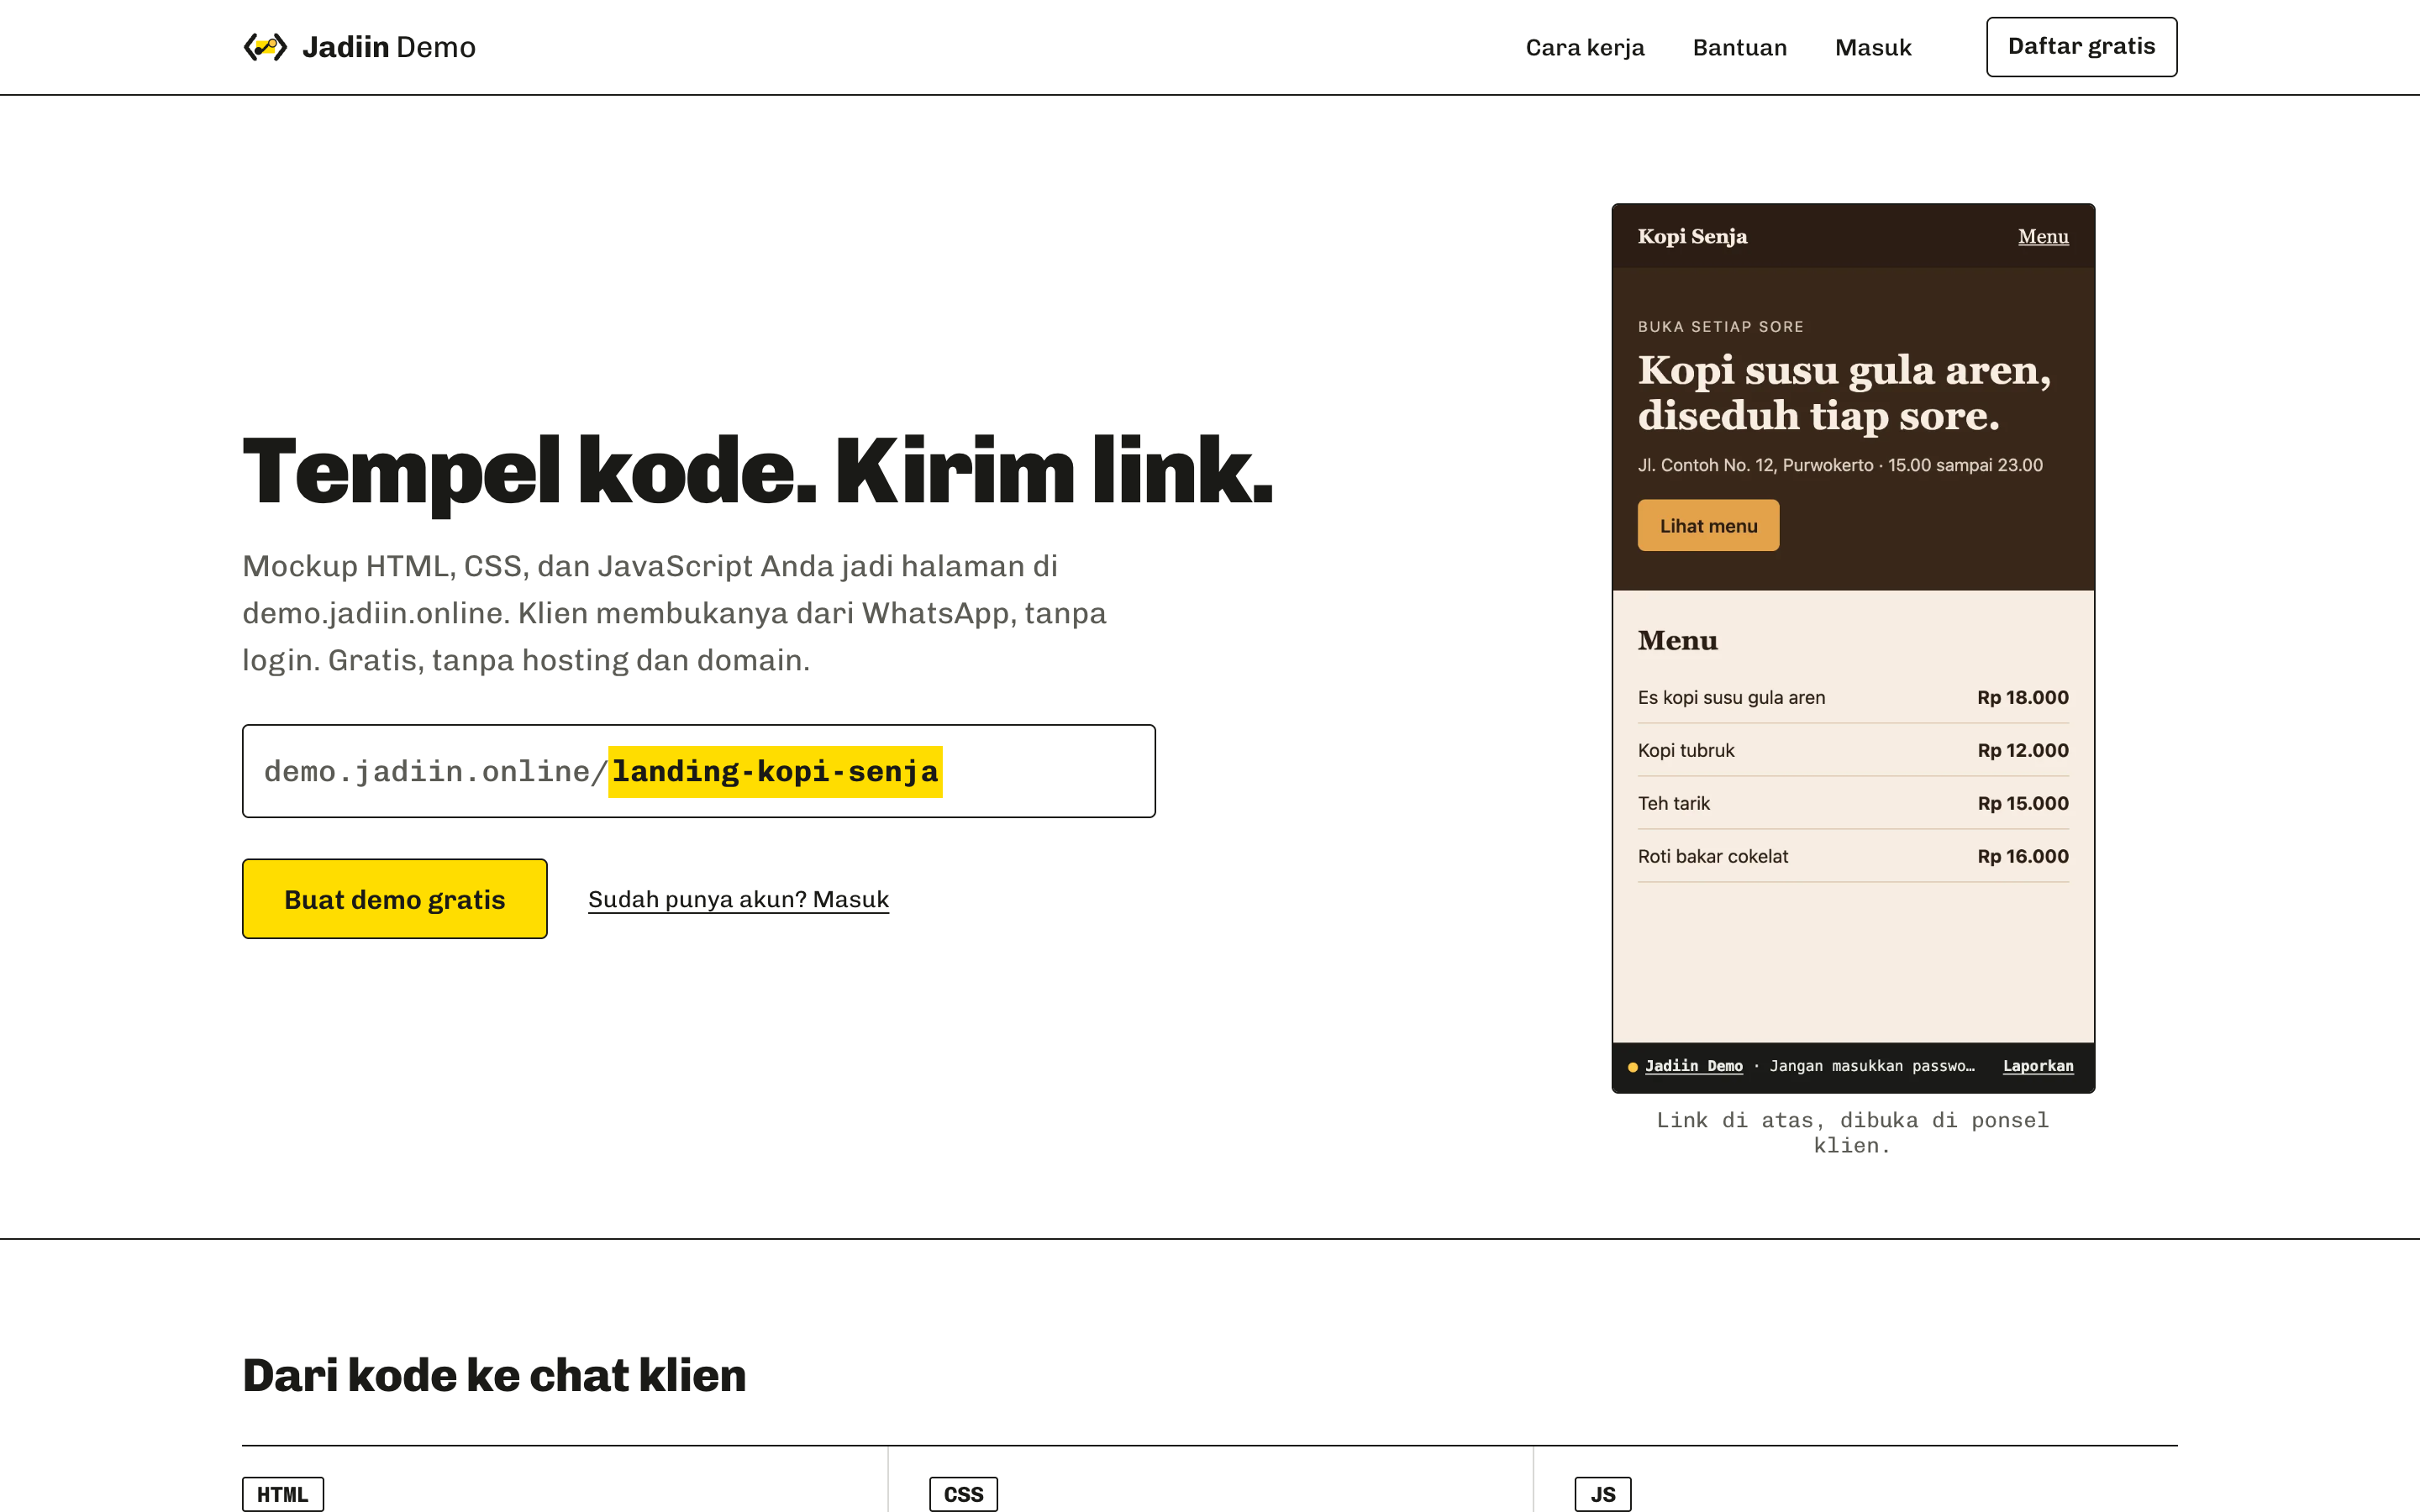
Ringkasan
Apa yang dikerjakan sistem ini.
Jadiin Demo di demo.jadiin.online dibuat untuk freelancer, agensi kecil, dan mahasiswa yang perlu menunjukkan mockup ke klien. Berkas HTML yang dikirim lewat WhatsApp sering tidak terbuka dengan benar di ponsel, Netlify dan Vercel butuh repositori dan pengaturan, dan CodePen menampilkan editor di samping hasilnya. Di sini pengguna menempel HTML, CSS, dan JavaScript, melihat pratinjau berubah di lebar 360, 390, atau 768 piksel atau penuh, memilih link, lalu menerbitkan. Klien membukanya tanpa akun, dan pemilik melihat kapan link pertama dan terakhir dibuka, tanpa alamat IP atau cookie dan tanpa menghitung bot maupun kunjungannya sendiri.
Karena siapa pun bisa menerbitkan halaman, sebagian besar pekerjaannya ada di pencegahan penyalahgunaan. Setiap demo berjalan di iframe ber-sandbox di bawah CSP sandbox dan tidak pernah mendapat akses same-origin, dialog pop-up, atau unduhan; pengiriman formulir diblokir, halaman tidak bisa dibingkai di situs lain, dan mesin pencari diminta tidak mengindeksnya. Bar peringatan tetap, tombol Laporkan, dan pratinjau link yang tetap mencegah demo menyamar sebagai bank atau merek, dan nama link yang memuat merek atau umpan login ditolak. Tiga orang berbeda yang melaporkan phishing atau malware dalam 24 jam membuat demo ditahan otomatis, dihitung dari hash IP bergaram, bukan alamat aslinya. Admin masuk dengan login dua faktor TOTP yang wajib dan bekerja dari satu antrean keputusan: menurunkan demo, mengunci link selamanya, menangguhkan akun, atau menghentikan semua penerbitan saat darurat. Log audit dilindungi trigger database agar tidak bisa diubah.
Layanan ini berjalan di Bun dengan Hono dan JSX di server, SQLite, tanpa langkah build, dengan 114 tes otomatis. Saya menulis versi pertamanya, mencakup akun, sandbox, aturan link, moderasi, area admin dua faktor, dan CLI, lalu belakangan antarmuka siap kirim, pencarian dan pintasan keyboard di daftar demo, editor untuk ponsel, dan email HTML. Subani Charis Prasetya merancang ulang halaman publik, menulis dokumentasi, memindahkan layanan dari Docker ke systemd di server tersendiri, serta menambahkan aturan form-action dan email peringatan untuk admin.
Daftar fitur
Rincian kemampuan
17 kemampuan yang diverifikasi langsung terhadap kode sumber proyek.
Editor & link
- Kolom HTML, CSS, dan JavaScript dengan pratinjau langsung di lebar 360, 390, atau 768 piksel atau penuh
- Cek ketersediaan link secara langsung, batas kode 1 MB, serta versi draf dan terbit yang terpisah
- Tombol Kode dan Pratinjau untuk menyunting dari ponsel
- Daftar demo dengan pencarian, pintasan keyboard, dan tombol Kirim lewat WhatsApp
- Waktu pertama dan terakhir dibuka tanpa IP atau cookie, tanpa bot dan kunjungan pemilik
Akun
- Daftar dengan email dan verifikasi; akun yang belum terverifikasi bisa menyusun draf tetapi belum bisa menerbitkan
- Password di-hash dengan Argon2id dan dicek terhadap daftar password umum
Sandbox & pencegahan penyalahgunaan
- Demo di iframe ber-sandbox di bawah CSP sandbox, tanpa akses same-origin, dialog, atau unduhan
- Pengiriman formulir diblokir, pembingkaian ditolak, dan halaman demo tidak diindeks mesin pencari
- Bar peringatan, tombol Laporkan, dan pratinjau link yang tetap agar demo tidak bisa menyamar sebagai merek
- Aturan link yang menolak kata cadangan, nama merek, dan umpan login, dengan link yang dilepas ditahan 30 hari
- Batas laju untuk sepuluh aksi, antara lain daftar, login, dan laporan
Moderasi & administrasi
- Laporan dalam enam kategori, dengan penahanan otomatis setelah tiga pelapor phishing atau malware berbeda dalam 24 jam
- Pelapor dihitung lewat hash IP bergaram; alamat IP asli tidak pernah disimpan
- Area admin dengan login dua faktor TOTP wajib dan satu antrean keputusan
- Turunkan demo, kunci link selamanya, tangguhkan akun, atau tahan semua penerbitan saat darurat
- Log audit yang dijaga trigger database dari perubahan, dan admin hanya dibuat lewat CLI
Kapabilitas
Yang dirancang untuk ditangani.
Sorotan implementasi yang terdokumentasi di kode sumber proyek.
- Tes otomatis
- 114
- Lulus di Bun
- Pelapor untuk menahan demo
- 3
- Orang berbeda dalam 24 jam
Teknologi
Dibangun dengan 8 teknologi.
- Bun
- Hono
- TypeScript
- SQLite
- Argon2id
- TOTP
- Nginx
- systemd
Pertanyaan umum
Yang biasanya ditanyakan.
Kenapa tidak kirim berkas HTML-nya langsung?
Di ponsel, berkas HTML dari WhatsApp sering terbuka sebagai teks atau tanpa gayanya. Link terbuka di browser seperti situs jadi, dan klien tidak melihat editor kode atau perlu membuat akun.
Bagaimana mencegahnya dipakai untuk phishing?
Kode demo berjalan di sandbox yang tidak bisa mengirim formulir atau menjangkau situs utama, setiap halaman membawa bar peringatan dan tombol Laporkan, nama link berisi merek atau kata login ditolak, dan tiga laporan phishing dari orang berbeda menahan demo sampai admin memutuskan.
Siapa mengerjakan apa?
Saya membangun aplikasinya dan inti keamanannya, lalu belakangan perombakan antarmuka, pencarian, pintasan, editor ponsel, dan email HTML. Subani Charis Prasetya merancang ulang halaman publik, menulis dokumentasi, menangani pindah server, serta menambahkan aturan form-action dan peringatan admin.
Satu bidang
Proyek serupa.
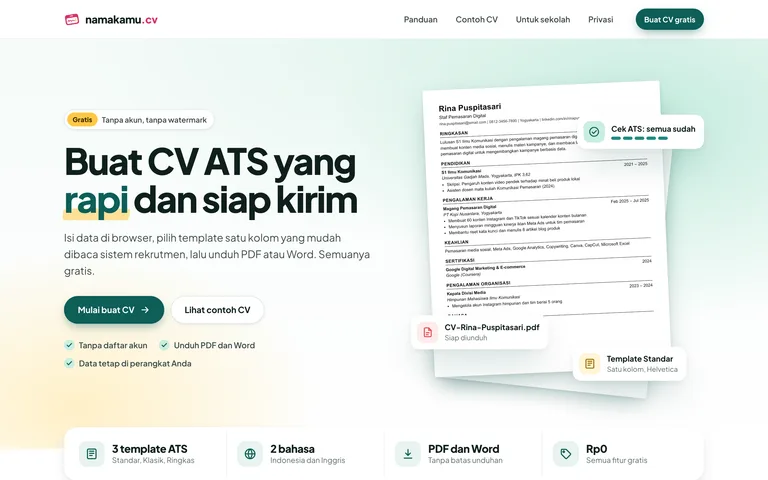
namakamu.cv — Pembuat CV ATS Gratis di Browser
Layanan gratis Jadiin Online untuk CV yang ramah ATS. Tanpa akun dan tanpa server aplikasi: CV tetap di browser, cek ATS menandai masalah, dan berkas PDF atau Word dibuat di perangkat.
HTML · JavaScript (ES modules) · jsPDF · Node.js · +2
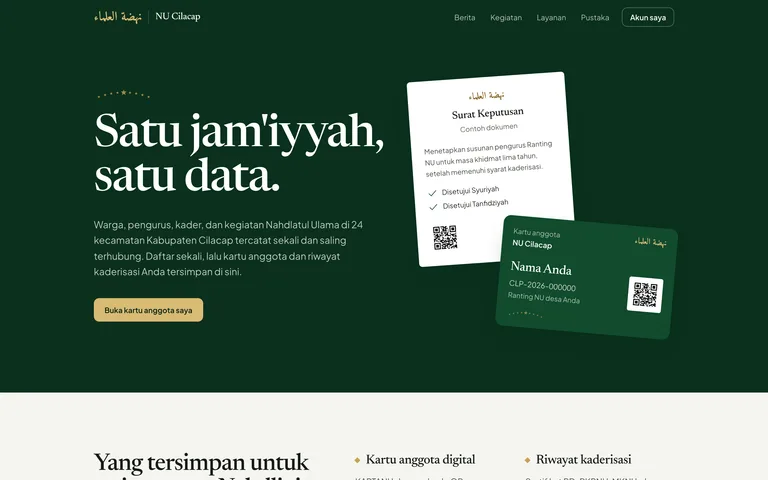
SIJAGAD NU — Aplikasi Terpadu PCNU Cilacap
Satu aplikasi untuk Nahdlatul Ulama di Cilacap: satu struktur organisasi dari cabang sampai anak ranting, satu data warga, SK digital berjenjang, rapat dengan kuorum, instruksi bertanda terima, dan dasbor pimpinan.
Laravel 13 · PHP 8.4 · Blade · Tailwind CSS · +5
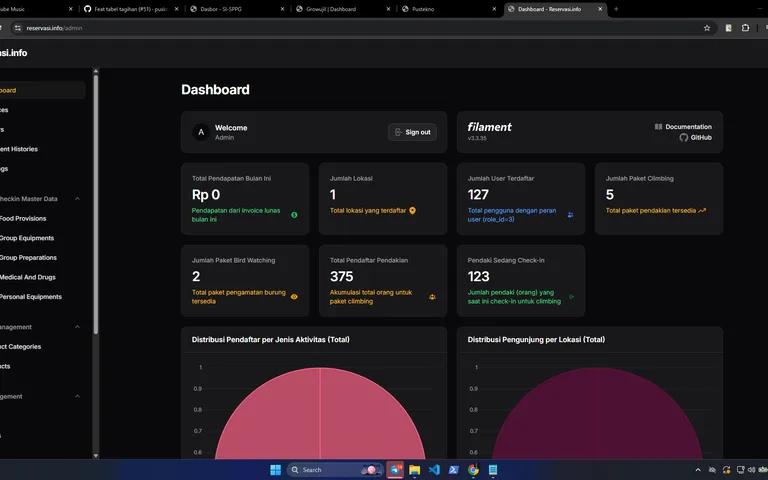
Reservasi.info — Reservasi Pendakian & Wisata Alam
Platform reservasi pendakian dan wisata alam dengan kuota peserta, pendataan kelompok dan perlengkapan, pembayaran Tripay, saldo dompet, penjadwalan ulang, check-in dan check-out, serta laporan pengunjung.
Laravel 12 · Filament 3 · Blade · Tailwind CSS 4 · +5